 Norma
Norma › Rehber › Bilgi güvenliği mevzuat listesi: 15 temel düzenleme
Bilgi güvenliği mevzuat listesi: bilgi güvenliği yönetiminde izlenen 15 düzenleme
Bilgi sistemi işleten ve kişisel veri tutan bir kurumun bilgi güvenliği tarafındaki temel mevzuatı tek listede: sekiz kanun, dört yönetmelik, iki tebliğ ve bir genelge. Her satırda düzenlemenin ne istediği bir cümleyle yazılıdır. Bu bir başlangıç listesidir; sektöre özgü düzenlemeler ayrıca eklenir.
Bilgi güvenliği çoğu kurumda teknik bir konu olarak başlar; hukuki tarafı sonradan fark edilir. Oysa kişisel verilerin korunması, siber güvenlik, internet yayını ve elektronik imza ayrı ayrı düzenlenmiştir ve her biri kuruma farklı bir yükümlülük getirir.
Aşağıdaki liste, sektöründen bağımsız olarak çoğu kurumda karşılığı bulunan düzenlemeleri toplar. Bilgi güvenliği ve kişisel veri danışmanları için de bir kontrol noktasıdır: müşterinizin listesinde bu on beş satır var mı, güncel mi?
Liste neyi kapsar, neyi kapsamaz?
Listede, sektöründen bağımsız olarak bilgi sistemi işleten ve kişisel veri tutan çoğu kurumda karşılığı bulunan düzenlemeler var. Seçim ölçütü şu: düzenleme, bilginin gizliliğine, bütünlüğüne ya da erişilebilirliğine ilişkin bir yükümlülük getiriyor mu?
Sektöre özgü düzenlemeler listenin dışındadır; sık karşılaşılanlar aşağıda ayrı bir başlıkta sayılır. Kurul kararları, rehberler ve teknik standartlar da bu listede yoktur; liste Resmî Gazete'de yayımlanan düzenlemeleri toplar.
Bu liste bir başlangıç noktasıdır, hukuki görüş değildir. Hangi hükmün kurumunuza uygulandığı işlediğiniz veriye, sunduğunuz hizmete ve sektörünüze göre değişir.
Her satırda düzenlemenin adı, Resmî Gazete tarihi ve sayısı ile ne istediği yazılı. Tarih, düzenlemenin ilk yayımlandığı günü gösterir; sonradan yapılan değişiklikler ayrıca izlenir. Güncel metin ve maddelerin önceki hâlleri için Mevzuat sayfasına bakın.
Kişisel verilerin korunması: altı düzenleme
Kişisel veri işleyen her kurumu ilgilendiren kanun, üç yönetmelik ve iki tebliğ:
- 6698 sayılı Kişisel Verilerin Korunması Kanunu (Resmî Gazete 07.04.2016, sayı 29677). Temel kanun: kişisel verilerin işlenmesine ve korunmasına ilişkin yükümlülükleri belirler.
- Veri Sorumluları Sicili Hakkında Yönetmelik (Resmî Gazete 30.12.2017, sayı 30286). Veri Sorumluları Siciline yapılacak kayıtlara ilişkin usul ve esasları düzenler.
- Kişisel Verilerin Silinmesi, Yok Edilmesi veya Anonim Hale Getirilmesi Hakkında Yönetmelik (Resmî Gazete 28.10.2017, sayı 30224). Kişisel verilerin silinmesi, yok edilmesi ve anonim hale getirilmesini düzenler.
- Kişisel Verilerin Yurt Dışına Aktarılmasına İlişkin Usul ve Esaslar Hakkında Yönetmelik (Resmî Gazete 10.07.2024, sayı 32598). Kişisel verilerin yurt dışına aktarılmasına ilişkin usul ve esasları düzenler.
- Aydınlatma Yükümlülüğünün Yerine Getirilmesinde Uyulacak Usul ve Esaslar Hakkında Tebliğ (Resmî Gazete 10.03.2018, sayı 30356). Aydınlatma yükümlülüğünün nasıl yerine getirileceğini düzenler.
- Veri Sorumlusuna Başvuru Usul ve Esasları Hakkında Tebliğ (Resmî Gazete 10.03.2018, sayı 30356). İlgili kişinin veri sorumlusuna başvurusuna ilişkin usul ve esasları düzenler.
6698 sayılı Kanun'un 12. maddesi veri sorumlusuna, uygun güvenlik düzeyini sağlamak için gerekli teknik ve idari tedbirleri alma yükümlülüğü getirir; bilgi güvenliği çalışmasının hukuki dayanağı çoğu kurumda bu maddedir. Veri Sorumluları Siciline kayıt yükümlülüğünün istisnaları Kişisel Verileri Koruma Kurulu kararlarıyla belirlenir.
Kişisel verilerin yurt dışına aktarılmasına ilişkin yönetmelik 10 Temmuz 2024'te yayımlandı. Verisini yurt dışındaki bir hizmet sağlayıcıda tutan kurumlar bu satıra ayrıca bakmalıdır; bu tarihten önce hazırlanmış listelerde bulunmaz.
Siber güvenlik: iki düzenleme
Siber güvenliğin çerçevesini çizen kanun ile bir genelge:
- 7545 sayılı Siber Güvenlik Kanunu (Resmî Gazete 19.03.2025, sayı 32846). Siber tehditlerin tespitine ve siber olayların etkilerinin azaltılmasına ilişkin esasları belirler.
- Bilgi ve İletişim Güvenliği Tedbirleri ile İlgili 2019/12 Sayılı Cumhurbaşkanlığı Genelgesi (Resmî Gazete 06.07.2019, sayı 30823). Kritik türdeki verilerin güvenliği için alınacak bilgi ve iletişim güvenliği tedbirlerini belirler.
7545 sayılı Siber Güvenlik Kanunu 19 Mart 2025'te yayımlandı. Kapsam maddesi, siber uzayda faaliyet yürüten kamu kurumlarının yanında gerçek ve tüzel kişileri de sayar. 2019/12 sayılı Genelge'ye göre kamu kurumları ve kritik altyapı hizmeti veren işletmeler, yeni kuracakları bilgi sistemlerinde Bilgi ve İletişim Güvenliği Rehberi'ne uymak zorundadır; diğer işletmeler bu rehberi başvuru kaynağı olarak kullanabilir.
İnternet, elektronik imza ve haberleşme: dört düzenleme
İnternette yayın yapan, elektronik imza kullanan ya da haberleşme hizmeti sunan kurumlar için üç kanun ve bir yönetmelik:
- 5651 sayılı İnternet Ortamında Yapılan Yayınların Düzenlenmesi ve Bu Yayınlar Yoluyla İşlenen Suçlarla Mücadele Edilmesi Hakkında Kanun (Resmî Gazete 23.05.2007, sayı 26530). İçerik, yer ve erişim sağlayıcıların yükümlülük ve sorumluluklarını belirler.
- İnternet Ortamında Yapılan Yayınların Düzenlenmesine Dair Usul ve Esaslar Hakkında Yönetmelik (Resmî Gazete 30.11.2007, sayı 26716). İçerik, yer ve erişim sağlayıcıların yükümlülüklerine ilişkin usul ve esasları düzenler.
- 5070 sayılı Elektronik İmza Kanunu (Resmî Gazete 23.01.2004, sayı 25355). Elektronik imzanın hukuki ve teknik yönlerini ve kullanımını düzenler.
- 5809 sayılı Elektronik Haberleşme Kanunu (Resmî Gazete 10.11.2008, sayı 27050). Elektronik haberleşme sektörünü ve bu alanda kişisel verilerin işlenmesini düzenler.
5651 sayılı Kanun içerik sağlayıcıyı, yer sağlayıcıyı ve erişim sağlayıcıyı ayrı ayrı tanımlar; yükümlülükler bu role göre değişir. Hangi rolde olduğunuzu listenize not edin. 5809 sayılı Kanun öncelikle elektronik haberleşme hizmeti sunan işletmecileri ilgilendirir.
Suç, fikrî hak ve kayıt saklama: üç düzenleme
Bilgi güvenliğinin ceza, fikrî hak ve kayıt saklama tarafındaki üç kanun:
- 5237 sayılı Türk Ceza Kanunu (Resmî Gazete 12.10.2004, sayı 25611). Bilişim sistemlerine ve kişisel verilere karşı işlenen suçları tanımlar.
- 5846 sayılı Fikir ve Sanat Eserleri Kanunu (Resmî Gazete 13.12.1951, sayı 7981). Bilgisayar programlarını da kapsayan fikir ve sanat eserleri üzerindeki hakları düzenler.
- 6102 sayılı Türk Ticaret Kanunu (Resmî Gazete 14.02.2011, sayı 27846). Ticari defter ve belgelerin saklanma yükümlülüğünü belirler.
Türk Ceza Kanunu bilişim sistemine girmeyi, sistemi engellemeyi ve kişisel verileri hukuka aykırı ele geçirmeyi suç sayar; bir güvenlik olayında başvurulacak hükümler buradadır. Lisanssız yazılım kullanımı 5846 sayılı Kanun'un, ticari defter ve belgelerin saklanması 6102 sayılı Kanun'un konusudur.
Sektöre göre eklenenler
Aşağıdaki düzenlemeler yalnız kurumunuz ilgili sektörde faaliyet gösteriyorsa uygulanır. Bu sektörlerde bilgi güvenliğinin asıl ayrıntısı buradadır.
- Bankaların Bilgi Sistemleri ve Elektronik Bankacılık Hizmetleri Hakkında Yönetmelik: bankalar.
- Ödeme ve Elektronik Para Kuruluşlarının Bilgi Sistemleri ile Ödeme Hizmeti Sağlayıcılarının Ödeme Hizmetleri Alanındaki Veri Paylaşım Servislerine İlişkin Tebliğ: ödeme ve elektronik para kuruluşları.
- Elektronik Haberleşme Sektöründe Şebeke ve Bilgi Güvenliği Yönetmeliği: elektronik haberleşme hizmeti sunan işletmeciler.
- Elektronik Haberleşme Sektöründe Kişisel Verilerin İşlenmesi ve Gizliliğin Korunmasına İlişkin Yönetmelik: elektronik haberleşme sektöründe kişisel veri işleyen işletmeciler.
- Kişisel Sağlık Verileri Hakkında Yönetmelik: kişisel sağlık verisi işleyen kurumlar.
- 6563 sayılı Elektronik Ticaretin Düzenlenmesi Hakkında Kanun: elektronik ticaret yapan ya da ticari elektronik ileti gönderen işletmeler.
Bu başlık bir örnek listesidir. Sektörünüz burada yoksa düzenleyici kurumunuzun bilgi sistemlerine ilişkin düzenlemelerine bakın ve listenize ekleyin.
Liste nasıl güncel tutulur?
Bu alan hızlı değişiyor: yurt dışına aktarım yönetmeliği 2024'te, Siber Güvenlik Kanunu 2025'te yayımlandı. Listeyi iki olay eskitir: listedeki bir düzenlemenin değişmesi ve listede olmayan yeni bir düzenlemenin yayımlanması. İlki belge takibiyle, ikincisi kelime izlemeyle yakalanır.
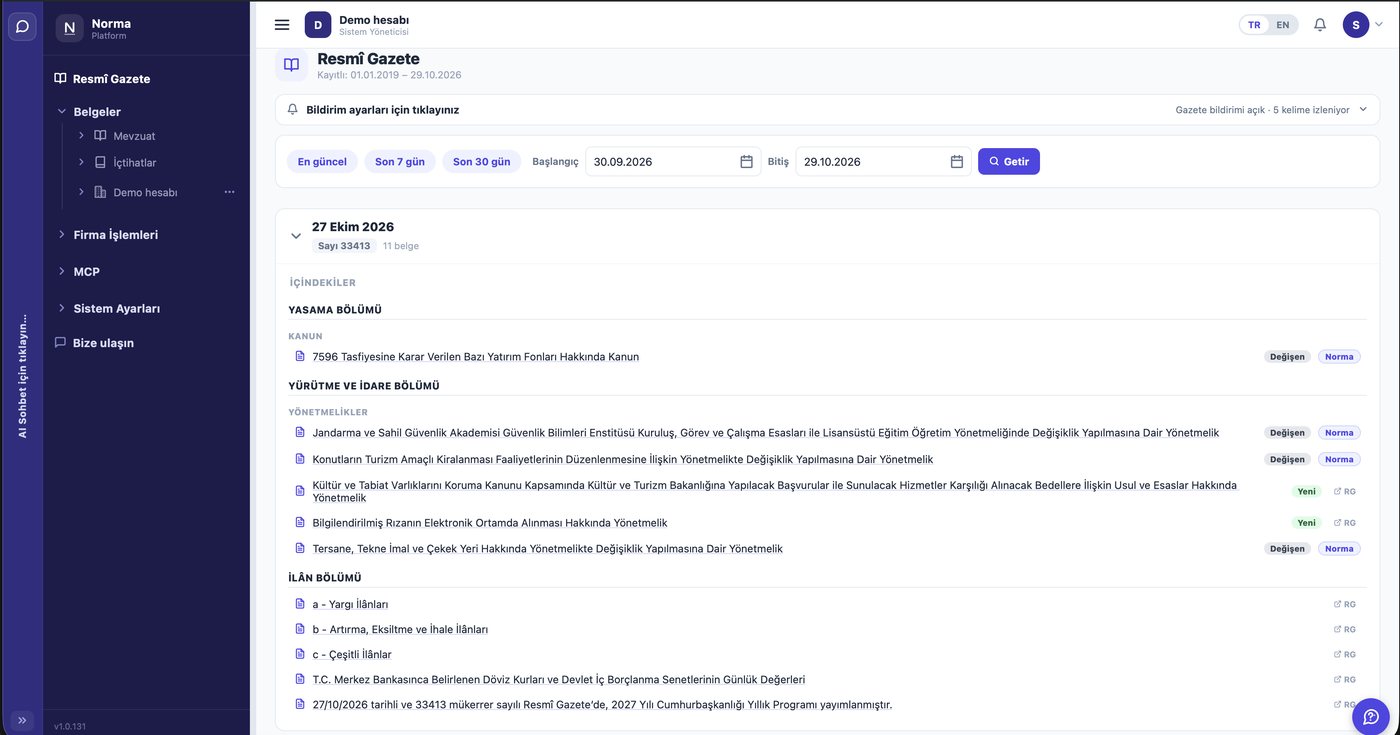
Yöntemlerin her birinin zayıf noktası mevzuat nasıl takip edilir yazısında; bir maddenin önceki hâline ulaşmanın yolları madde geçmişi nasıl öğrenilir yazısında.
Bilgi güvenliği ve kişisel veri danışmanları için: birden çok müşteride aynı liste
Bir bilgi güvenliği ya da kişisel veri danışmanı aynı soruyu her müşterisi için cevaplar: kuruma uygulanan yasal şartlar belirlendi mi, güncel mi? Soruyu her müşteri için baştan araştırmak yerine ortak bölümü bir kez kurmak daha sağlamdır.
Bu düzen üç adımdır:
- Ortak çekirdeği sabitleyin. Yukarıdaki on beş satır çoğu kurumda aynıdır; onu bir kez kurun.
- Sektöre özgü satırları ekleyin. Her müşteri için sektörü ve düzenleyici kurumu belirleyin; ilgili düzenlemeyi listeye alın ve nedenini not edin.
- Değişikliği tek yerden izleyin. Bir düzenleme değiştiğinde hangi müşterileri etkilediğini görün; her biri için görevi ve sorumluyu belirleyin.
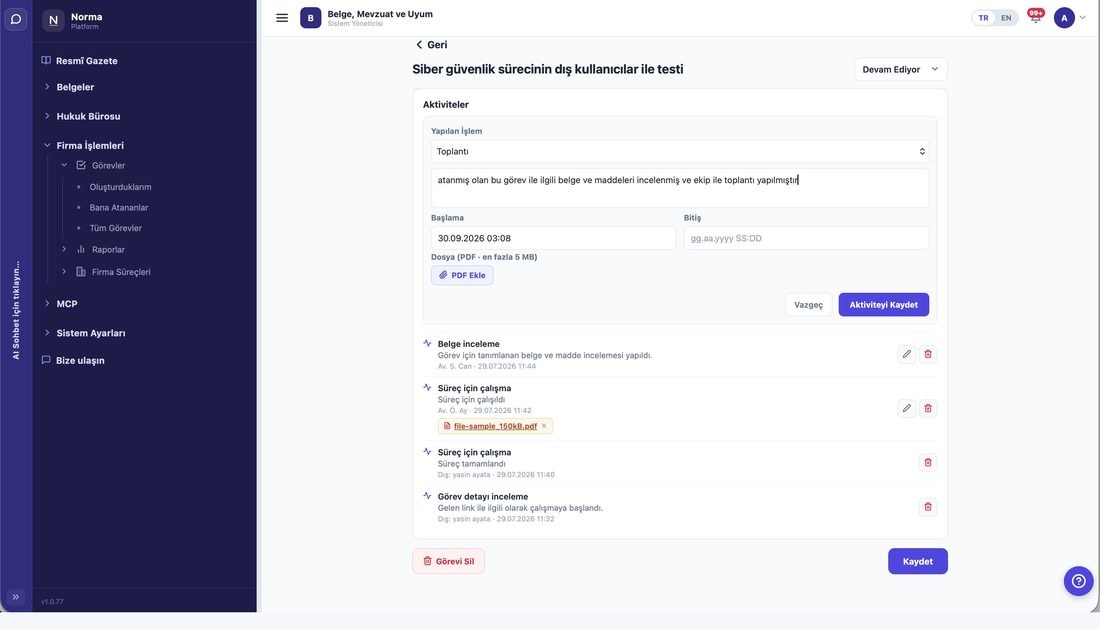
Müşterilerinize bu düzeni önermek ya da birlikte çalışmak isterseniz bize yazın; nasıl bir iş birliği kurabileceğimizi konuşalım.
ISO/IEC 27001 ile ilişkisi
ISO/IEC 27001 kullanan kurumlarda bu liste, standardın Ek A'sındaki yasal ve sözleşmesel şartlara ilişkin kontrolün (5.31) istediği kaydın mevzuat bölümünü oluşturur. Sözleşmelerden doğan şartlar bu listede yoktur, kurum kendisi ekler. Listenin sütunları ve kuruluş adımları ISO yasal şartlar listesi nasıl hazırlanır yazısında.
Bu sayfada ISO/IEC 27001 standardının metni yer almaz. Standart telif hakkıyla korunur ve Türk Standardları Enstitüsü'nden edinilir. Buradaki liste, standardın izlenmesini istediği Türk mevzuatını gösterir.
Sık sorulan sorular
Bilgi güvenliği mevzuat listesi her kurum için aynı mıdır?
Hayır. Bu sayfadaki on beş düzenleme çoğu kurumda ortaktır; geri kalanı sektöre ve sunulan hizmete göre değişir. Bankacılık, ödeme, haberleşme ya da sağlık gibi alanlarda listeye düzenleyici kurumun kendi düzenlemeleri eklenir.
Küçük bir şirket de kişisel veri satırlarına tabi midir?
Çalışanı ya da müşterisi olan hemen her kurum kişisel veri işler; bu yüzden ilk altı satır çoğu kurumda geçerlidir. Sicile kayıt gibi bazı yükümlülüklerin istisnaları Kişisel Verileri Koruma Kurulu kararlarıyla belirlenir.
Siber Güvenlik Kanunu özel şirketleri de kapsar mı?
Kanunun kapsam maddesi kamu kurumlarının yanında siber uzayda faaliyet yürüten gerçek ve tüzel kişileri de sayar. Hangi yükümlülüğün size uygulandığı faaliyetinize ve kanuna dayanılarak çıkarılan düzenlemelere göre değişir.
Bu liste ISO/IEC 27001 belgelendirmesi için yeterli mi?
Tek başına hayır. Standart, kuruma uygulanan bütün yasal şartların ve sözleşmelerden doğan şartların belirlenmesini ister. Bu liste ortak çekirdeği verir; sektöre özgü düzenlemeleri ve sözleşme şartlarını siz eklersiniz.
ISO/IEC 27001 standardının metni Norma'da var mı?
Hayır. Standart metinleri telif hakkıyla korunur; Norma'da ve bu sayfada yer almaz. Norma, standardın izlenmesini istediği mevzuatı takip eder.
Liste ne sıklıkla değişir?
Düzenli bir takvimi yoktur. Listedeki yönetmeliklerden biri 2024'te, kanunlardan biri 2025'te yayımlandı; madde değişiklikleri de olur. Bu yüzden yalnız dönemsel gözden geçirme yetmez, günlük takip gerekir.
Listeyi Norma'ya nasıl alırım?
Uyum paketinde, firmanızın klasör ekranındaki “Başlangıç listesinden ekle” düğmesiyle. Liste seçilir ve on beş düzenleme takibe girer; sonradan düzenleme ekleyip çıkarabilirsiniz.
Diğer modüller
Norma'yı denemek ister misiniz?
Kurulum yok, kayıt gerekmez. Sorunuzu yazın, Norma kaynağıyla cevaplasın.
Ücretsiz deneyin